風險管理系統
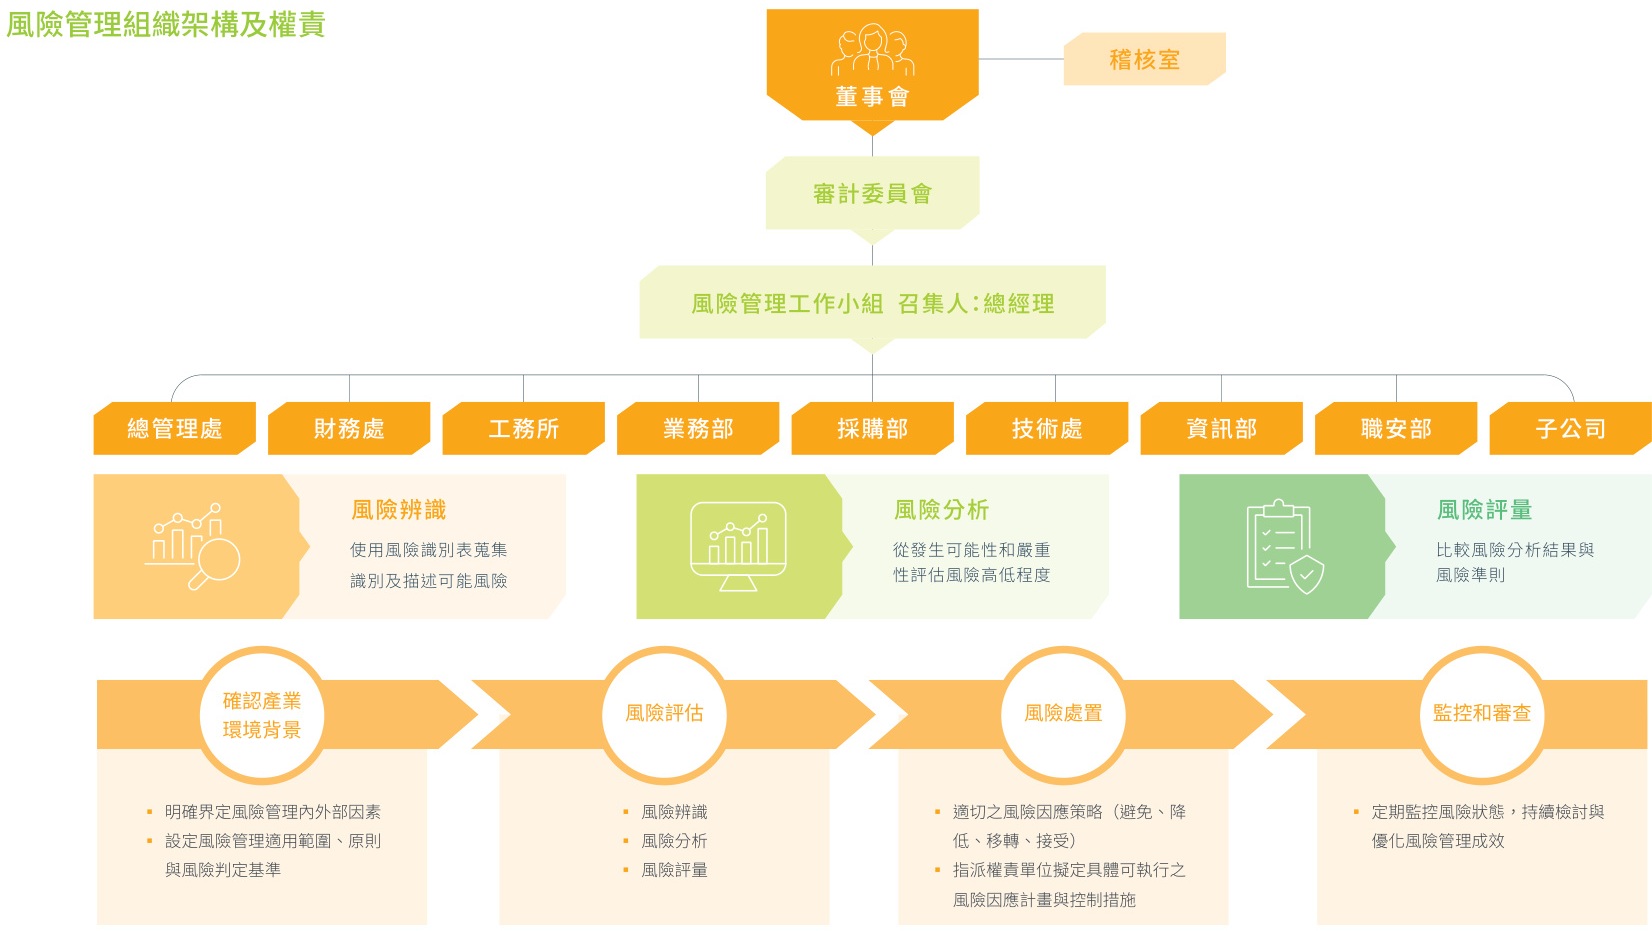
面對快速變動經營環境與全球風險挑戰,聖暉以穩健治理為核心,建構完善風險管理機制,持續關注內外部議題與環境變化,以確保公司營運穩定並兼顧利害關係人權益。董事會為聖暉風險管理之最高責任單位,依整體營運策略及產業情勢,核定風險管理政策與重大決議,並負最終監督責任。聖暉設有風險管理小組,每年藉由全面性分析及評估各類營運風險與新興風險情境,研擬風險因應策略,產出年度風險管理報告呈報董事會。風險管理小組由總經理擔任召集人,各事業單位最高主管擔任風險管理成員,負責推動風險管理相關事項及機制運作,協調各單位執行風險管理活動。我們建立全面性風險控管機制,經由組織功能劃分、各部門溝通協調及合作,架構具完整性及整體化之風險辨識、衡量、監督及控管防護牆。全體員工亦肩負辨識風險與提報風險之責任,如發現任何可能影響公司營運之重大風險事件,應立即向所屬主管報告,避免或減緩對營運帶來衝擊。
風險管理與因應對策
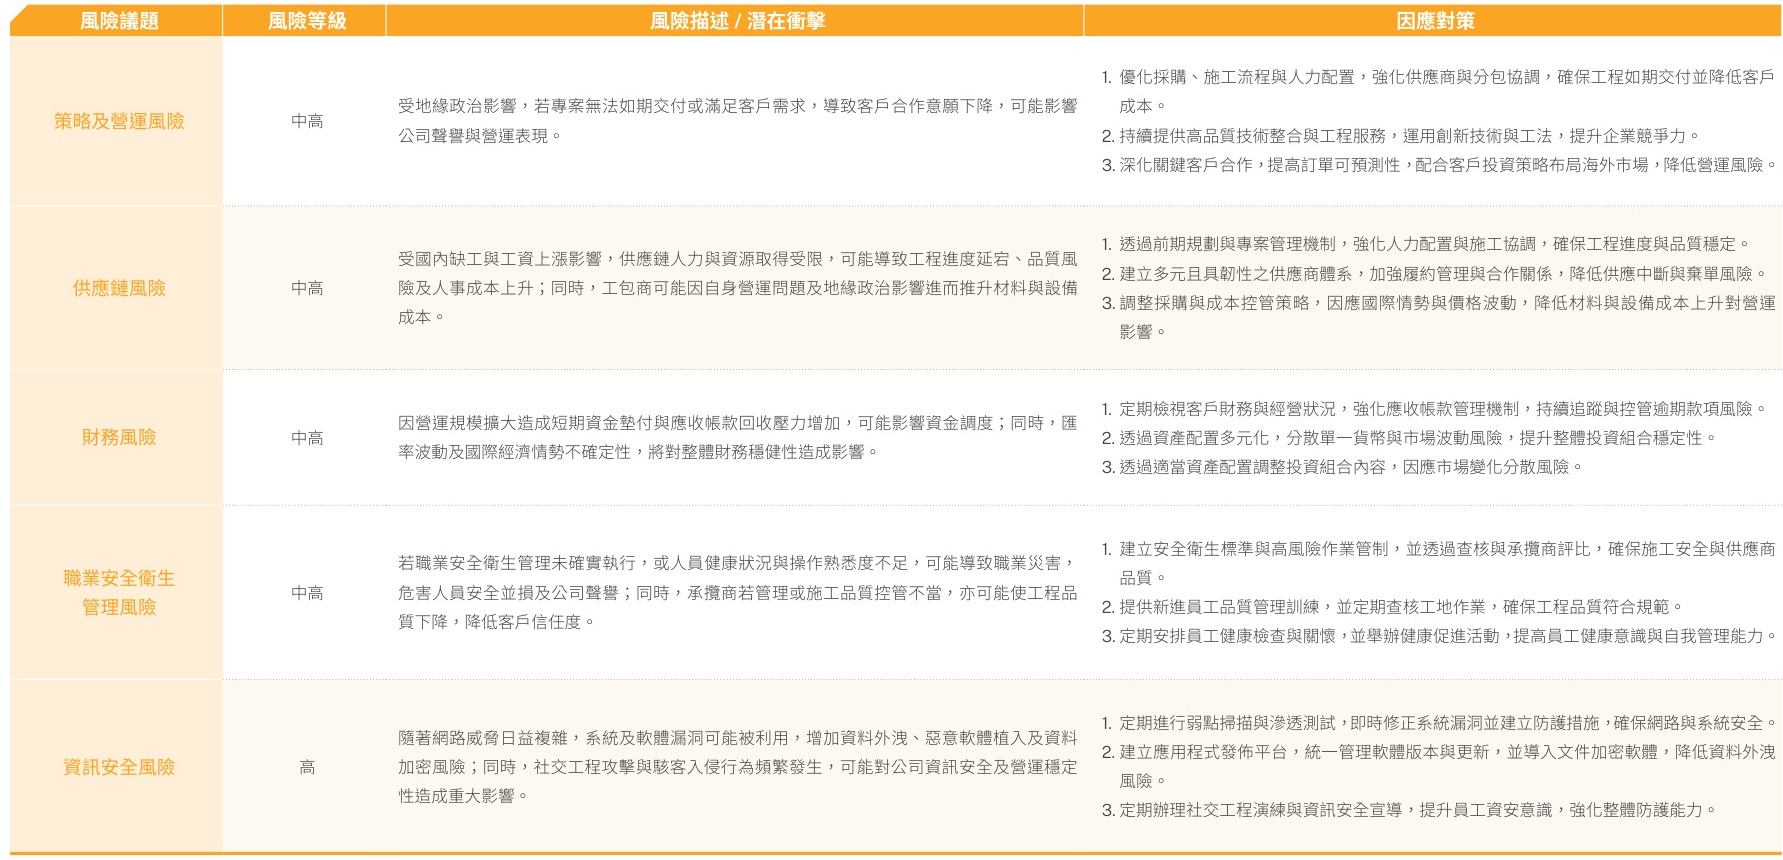
聖暉定期鑑別各項重大風險並評估其風險等級,依評估結果擬定因應對策,並將與利害關係人溝通所識別之重大議題納入風險鑑別範圍。透過完整之風險管理流程,系統化辨識、評估並定期檢視
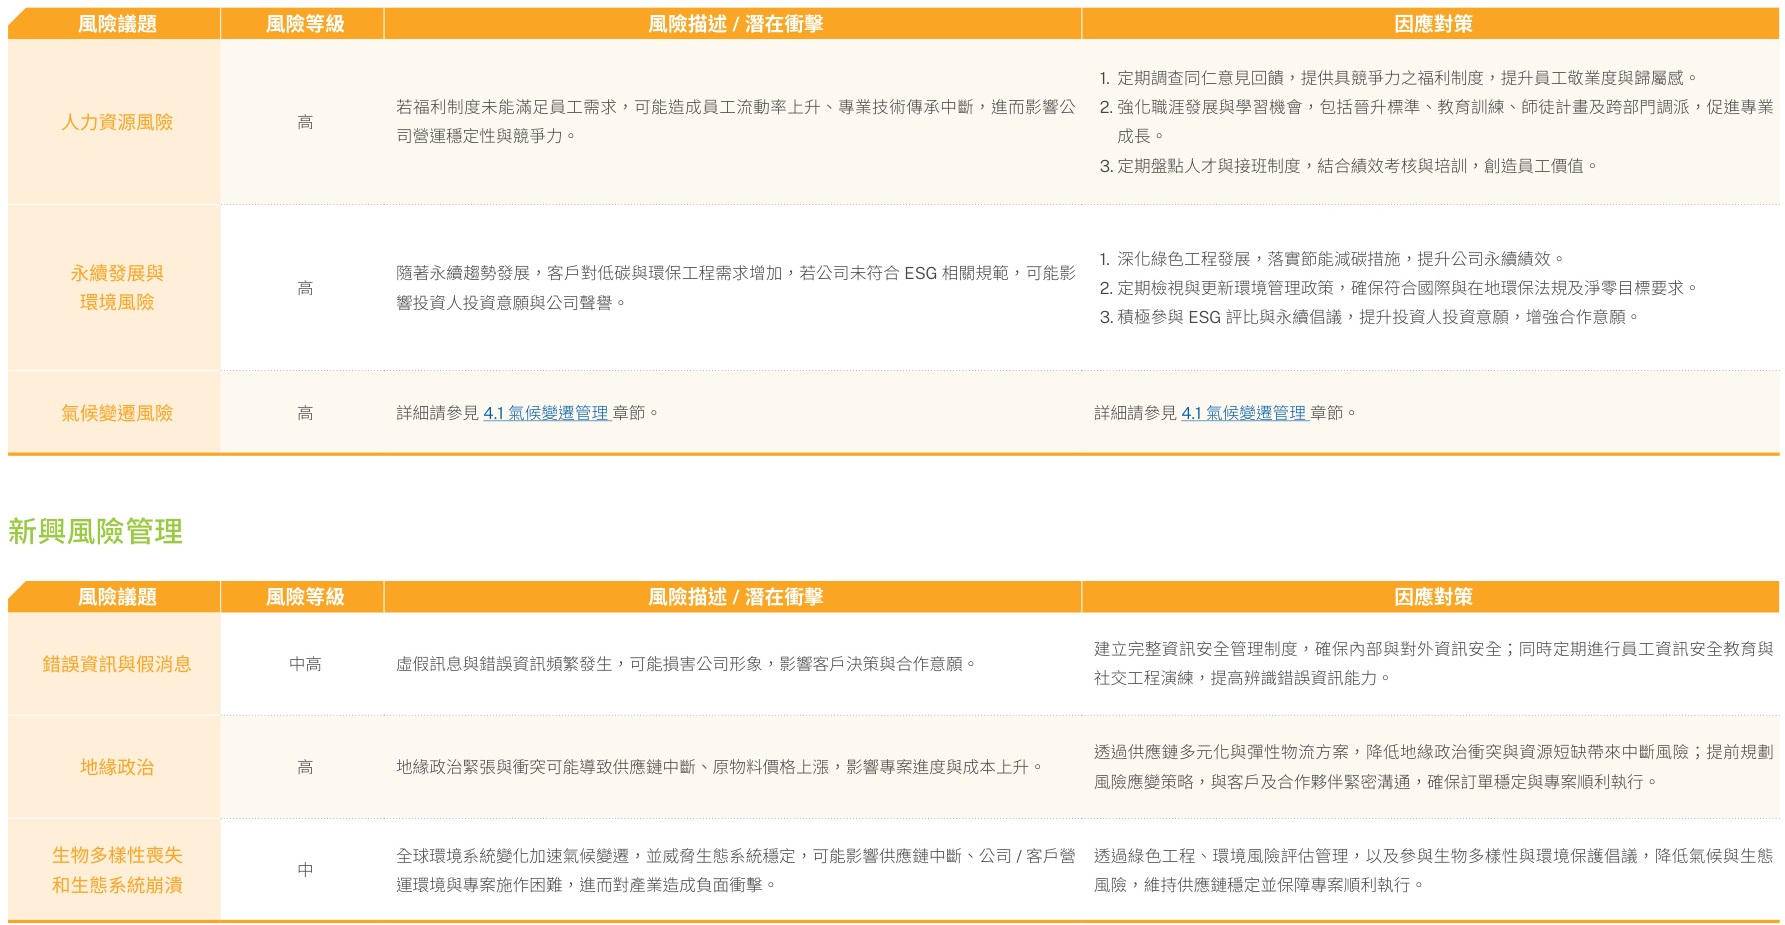
各部門業務範圍內可能面臨之風險,並依風險評級高低採取適切之風險控制措施及改善計畫。同時,聖暉參考世界經濟論壇(World Economic Forum, WEF)每年發布之《全球風險報告》(The
Global Risk Report),定期鑑別新興風險,並依全球環境與產業趨勢變化,將未來3 至5 年可能對營運造成影響之風險列為新興風險,評估其潛在衝擊並擬定應變對策,確保公司營運之穩定性
與永續性。
資訊安全管理
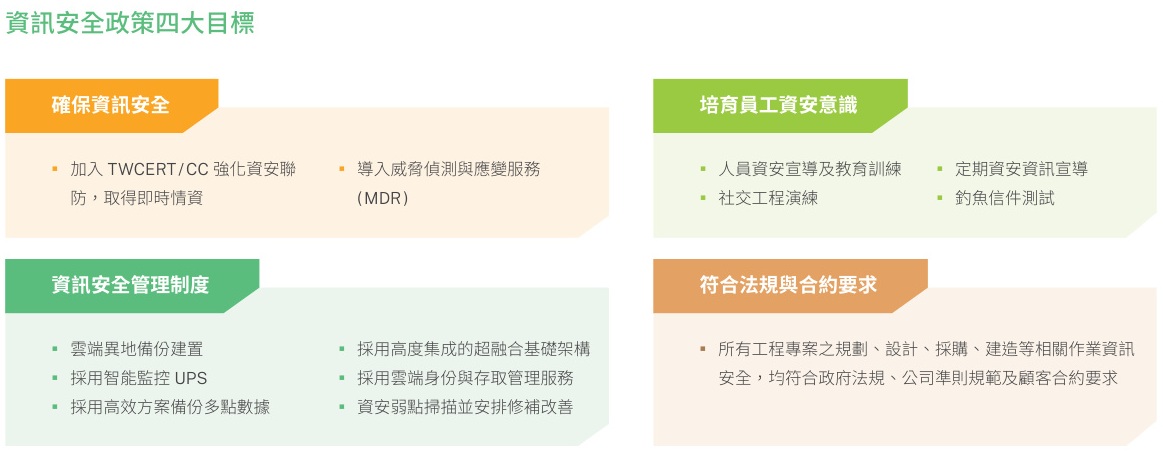
為強化資安防護韌性與管理機制,聖暉建置完善資訊管理系統,依組織架構與權責推動各項資訊安全管理制度,確保資安政策符合相關法規與標準。我們定期進行資安事故演練、辦理員工教育訓練及宣導,強化全體同仁安全意識,維護公司重要資訊財產之機密性、完整性及可用性。聖暉成立專責資安組織,統籌資安政策規劃與風險管控,聚焦資訊科技(IT)、營運技術(OT)及雲端安全三大核心領域。透過系統防護與數據加密機制維護資訊安全,並積極參與 TWCERT/CC 等資安情資共享平台,建立主動預警與防護體系以應對潛在風險。聖暉採用NIST CSF 網路安全框架作為管理核心,導入零信任架構(Zero Trust Architecture),要求重要存取行為皆經身份認證與權限授權,並透過多層次縱深防禦技術,包括進階滲透攻擊防禦與端點監控,全面提升資安防護能力。