
公司治理
- 首頁
- 投資專區
- 公司治理
- 資訊安全管理
資訊安全管理
隨著科技發展,企業所面臨之資訊安全風險日益增加,本公司亦相當重視資訊安全與機密資訊的保護。為確保公司內電腦資訊、資料、系統、設備及網路之安全,避免因人為疏失、蓄意破壞,遭致資訊資產不當使用、洩漏、竄改、破壞等情事,而影響電腦作業系統正常運轉或損及公司營運,本公司制定「資訊安全政策」供全體同仁共同遵循,同時不定期宣導提升員工的資安風險與意識。
資通安全風險管理架構
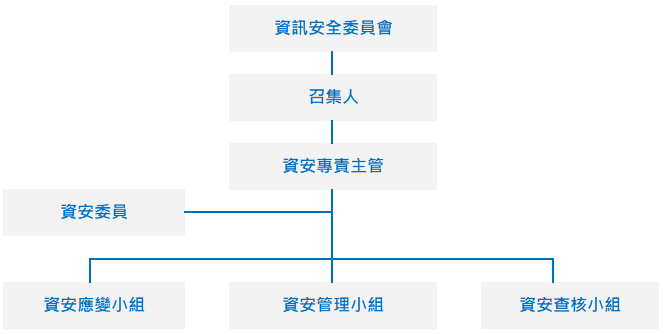
為確保資訊資產之機密性、完整性及可用性,並降低營運風險,已建立資通安全風險管理架構。整體資安風險控管與內部查核情形,定期納入風險管理報告呈報董事會,落實最高層級監督。實務推動上,設置由各單位最高主管組成之「資訊安全委員會」,相關組織權責如下:
- 召集人
由總經理擔任,負責核定資安政策、目的與範圍,每年定期召開至少一次會議,確保資安策略方向一致,並審核重大資安事件處理決策與資源協調。
- 資安專責主管
由資訊部主管擔任,負責協調與督導整體資安管理作業,包含政策執行、稽核回饋與跨部門協作,並定期向資訊安全委員會報告進度與風險狀況。
- 資安委員
由相關部門主管組成,協助執行資安相關規劃、推動與落實工作,並依所屬業務單位實際情況提供專業意見與支援。
- 資安工作小組
轄下設立三個專責小組。「資安應變小組」負責資安事件之即時應變、通報、調查與復原措施;「資安管理小組」負責日常制度維運、教育訓練與政策宣導;「資安查核小組」負責定期或不定期執行內部資安查核,檢討制度符合性並提出改善建議。
資通安全政策
本公司資通安全管理系統遵循國際標準ISO27001及台灣上市櫃公司資通安全管控指引,並取得ISO/IEC 27001:2022 資訊安全管理系統認證證書,有效期間自2026年10月29日至2029年10月29日。政策核心目標在於落實資訊資產之機密性保障、完整性與正確性維護,以及可用性確保。本公司透過定期檢視與風險評估,不斷進行持續改善,以達成全面性資訊防護並符合相關法規。
具體管理方案
持續建構具備韌性之資安防護體系,推行之具體管理機制與策略如下:
- 外部威脅情資與資安聯防
加入台灣電腦網路危機處理暨協調中心(TWCERT/CC)。透過產官學研情資共享機制,掌握國內外最新威脅動態,強化聯合防護與應變能量。
- 弱點管理與修補機制
建立「發現、驗證、風險排序到修復」之管理流程,依據CVSS(通用漏洞評分系統)針對高風險漏洞優先處置,以確保關鍵系統安全。
- 資訊風險管理與資產盤點
參考國際標準精神與內部規範,每年定期執行內部資安稽核與風險評估。透過識別關鍵業務與資訊資產,進行系統盤點與脆弱度分析,並依風險等級分類管理,確保持續改善。
- 網路邊界與端點安全管控
採行縱深防禦架構,於網路邊界落實嚴密之流量檢視與威脅阻斷。同時,制定嚴格之端點設備安全規範,全面控管USB等外接儲存裝置之使用權限。針對企業機敏資料之存取與傳輸,落實文件加密與權限控管機制;並輔以進階電子郵件審查,從源頭防堵外部惡意滲透與內部資料外洩風險。
- 存取控制與權限管理
落實最小權限原則,並針對內部重要資訊系統導入多因素驗證(MFA)機制,以強化身分認證安全。針對系統帳號定期辦理權限檢視與存取行為管控,有效防範未經授權之登入與存取風險。
- 系統開發與維運安全
應用系統開發參考軟體開發生命週期(SDLC)標準流程。於開發階段即納入資安防護考量,從源頭降低潛在之應用程式弱點,確保系統上線前之安全性。
- 委外供應鏈資安管理
建立資訊服務廠商之資安風險控管機制。針對各項委外作業,透過合約明訂資安服務水準(SLA)並要求簽署保密協議(NDA),以確立供應商之資安防護責任。同時,針對廠商之日常維運與系統存取,落實獨立帳號核發與遠端連線之安全控管,防範未經授權之行為,確保整體供應鏈環境之安全性。
- 營運持續與災難應變機制
建立完善之業務持續計畫(BCP),針對關鍵核心系統制定備援與復原策略。透過制度化之標準作業流程,確保面臨異常事件時能迅速啟動應變,降低營運中斷風險。
投入資通安全管理之資源
為落實各項資安管理方案,每年持續編列預算進行軟硬體設備升級、系統檢測及人員培訓,具體資源投入如下:
- 多層次網路與端點防護
於網路邊界導入中華電信資安雲服務,結合次世代防火牆(NGFW)、入侵偵測與防禦系統(IPS)及資料加密技術。在日常端點與資料保全上,全公司用戶端皆已部署防毒與監管軟體,導入進階郵件過濾及稽核系統以有效阻擋惡意郵件,並全面部署文件加密系統落實機密文件管控。此外,部署MDR(威脅偵測與應變服務)並結合SIEM機制,落實全時段網路安全監控。
- 主動式技術檢測與防護補強
依循持續威脅暴露管理(CTEM)框架精神,投入資源執行滲透測試與自動化漏洞掃描。114年度主動式檢測與弱點修補成效如下:
主機環境檢測:皆已依循規範完成處置與管控。針對受系統底層限制無法直接修補之項目,實施替代性網路隔離與防護補強。
網頁應用檢測:皆已落實專案追蹤與風險收斂。針對尚需客製化開發之項目,主動部署網路層防護規則以阻斷潛在攻擊(即虛擬修補),有效降低外部曝險面積。
- 營運持續與災難復原(BCP/DR)
針對關鍵核心系統建置高可用性(HA)架構與雲地混合備援機制,訂定明確之系統恢復時間(RTO)與資料恢復點(RPO)目標,且每年至少辦理一次災難復原演練,驗證備援機制之有效性。
- 資安教育訓練與意識宣導
114年度資安教育訓練總時數達762小時。本公司將資安訓練列為全體員工之年度必修課程,每年固定辦理資安認知宣導與社交工程演練,課程內容涵蓋資訊安全政策宣導、密碼管理原則、釣魚信件之認識與防範等核心議題。透過多面向的宣導與測驗,檢視員工資安風險意識,將安全觀念深植於日常作業,構築企業防衛的第一道防線。